Мультипортал. Всё о Чеченской Республике.
| ДАЙДЖЕСТ: |
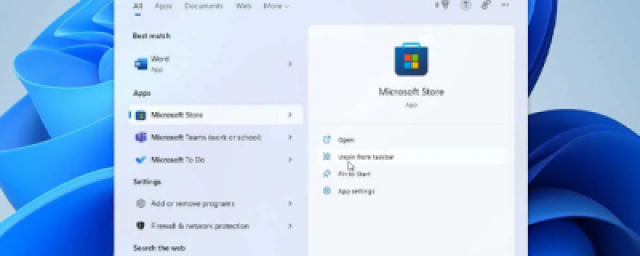
Основанная на обработчике протокола URI «search-ms» эта атака позволяет злоумышленникам манипулировать процессом поиска в системе. Приложения и HTML-ссылки могут запускать кастомный поиск, используя протокол «search:», который отвечает за вызов функции поиска на рабочем столе Windows.
Используя данную уязвимость, киберпреступники могут создавать вредоносные электронные письма с встроенными гиперссылками или HTML-вложениями. Пользователи, переходя по таким ссылкам, попадают на вредоносный сайт, где уже работает jаvascript, который инициирует поиск на сервере злоумышленников.
Напомним, что ранее киберэксперт Чернов рассказал о росте числа мошеннических приложений в первом полугодии 2023 года на 34%.
 |
АРМЕНИЯ. Армения и Италия договорились о сотрудничестве в обороне
Миф о цифровом апокалипсисе: эксперт Ситнов назвал шансы отключения Сети на три месяца ничтожными
АЗЕРБАЙДЖАН. Пашинян анонсировал завтрашний запуск проекта TRIPP
КЧР. Каким станет Черкесск в будущем: горожане могут повлиять на развитие города
АЗЕРБАЙДЖАН. Иностранные инвестиции в экономику Азербайджана выросли на 18,1%
АЗЕРБАЙДЖАН. Ильхам Алиев встретился с руководством Вьетнама